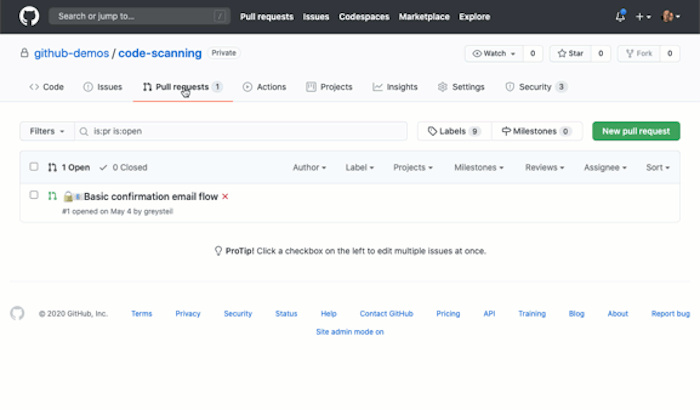
¿Cómo verificar el código de su aplicación en busca de vulnerabilidades de seguridad con una herramienta de código abierto?

Aunque muchos usuarios lo ignoran, GitHub cuenta con herramientas nativas en la plataforma que permiten la búsqueda de vulnerabilidades antes de que sus proyectos avancen a instancias definitivas. El escaneo de código ahora está disponible de forma general y cualquiera puede habilitarlo en su repositorio público.

Fuente:
¡Atención! Empleador podrá fiscalizar correos de sus trabajadores

El correo electrónico constituye un elemento clave en las comunicaciones de las empresas en estos tiempos de trabajo virtual o remoto por la pandemia del nuevo coronavirus, situación que a su vez puede originar que el personal haga un mal uso del e-mail corporativo y motive la fiscalización del empleador para determinar cómo se utiliza esta herramienta laboral.

Fuente:

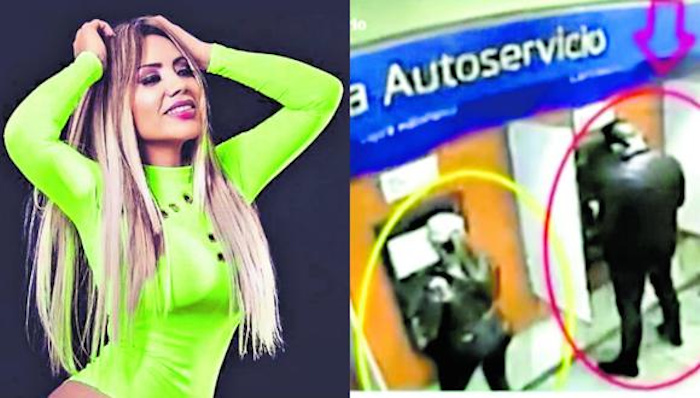
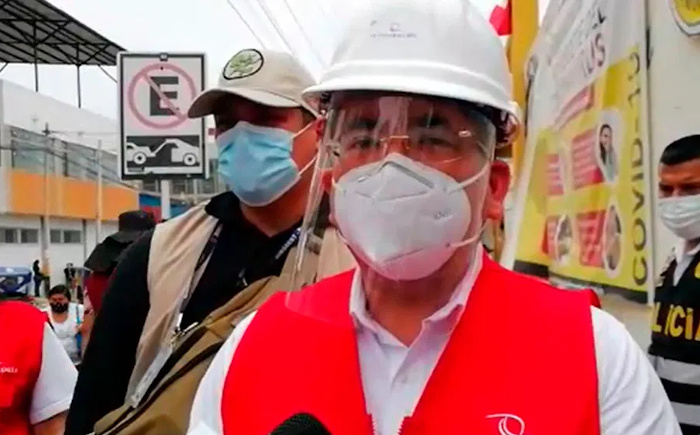
Tumbes: Contralor confirmó que presuntos hackers sustrajeron S/2. 5 millones de las cuentas del Gobierno Regional

Durante el Mega Operativo de Control Regional en Tumbes, el contralor general de la República, Nelson Shack, confirmó que los presuntos hackers que intervinieron en el Gobierno Regional habrían extraído 2 millones 500 mil soles de las arcas de esta institución en la última semana.

Fuente:

Estudiantes son condenados a la cárcel por hackear a sus profesores y cambiar sus notas universitarias

Dos estudiantes de la Universitat Politècnica de València fueron condenados a 21 meses de prisión y 1620 euros de multa por acceder de manera ilegal al sistema de la universidad y cambiar sus notas.

Fuente:

https://rpp.pe/tecnologia/mas-tecnologia/estudiantes-son-condenados-a-l…

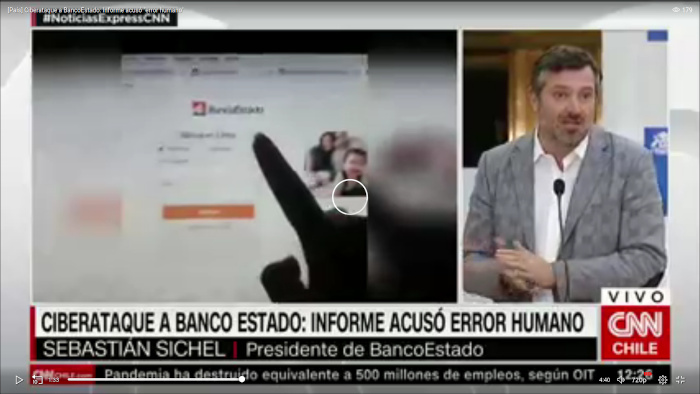
Sichel ratifica que informe acusó error humano en ciberataque contra BancoEstado

El presidente del organismo indicó que "todas las investigaciones que está llevando hasta ahora Microsoft" indican que un correo electrónico malicioso fue abierto en un equipo que más tarde "se conectó al banco en un periodo completo".

Fuente:

https://www.cnnchile.com/pais/sichel-error-humano-ciber-ataque-bancoest…

Expuestas búsquedas de Bing en un servidor sin contraseña

Investigadores de WizCase descubrieron el pasado 12 de septiembre una base de datos expuesta en Internet que estaba siendo objetivo de un «ataque meow». El ataque al servidor Elasticsearch se había producido entre los días 10 y 12 de septiembre, y se repetiría el día 14. Según los investigadores dicho servidor se encontraba protegido a principios de mes, por lo que debió exponerse durante la segunda semana.

Fuente:

Vulnerabilidad en Firefox para Android, permite la visita de una url concreta por un atacante en red local

El investigador de seguridad Chris Moberly, descubrió recientemente una vulnerabilidad en el navegador Firefox para Android, que permitiría a un atacante remoto en red local forzar la visita de una url en el navegador Mozilla Firefox.

Fuente:

https://unaaldia.hispasec.com/2020/09/vulnerabilidad-en-firefox-para-an…