Inescrupulosos usan Whatsapp para robar con supuesto bono familiar

Estos delincuentes mandan enlaces falsos, según las denuncias y reportes. A propósito de la actual coyuntura ante el temido coronavirus, elevamos la advertencia sobre inescrupulosos, quienes usan Whatsapp para robar con el asunto del supuesto bono familiar.

Fuente:

https://www.atv.pe/actualidad/usan-whatsapp-para-robar-con-supuesto-bon…
Amazon: Fallo de seguridad en Alexa permite instalación de componentes maliciosos

Los investigadores de ciberseguridad de Check Point, Dikla Barda, Roman Zaikin y Yaara Shriki, han publicado graves vulnerabilidades de seguridad en el asistente virtual Alexa de Amazon que podrían hacerlo vulnerable a una serie de ataques maliciosos.

Fuente:

https://unaaldia.hispasec.com/2020/08/amazon-fallo-de-seguridad-en-alex…

Falsas invitaciones de Zoom que se usan para robar credenciales de Office 365 y Outlook

Con más de 300 millones de usuarios diarios, Zoom se convirtió en un objetivo altamente lucrativo para estafadores virtuales. Desde el inicio de la pandemia y la cuarentena fue naturalizándose la experiencia de asistir a reuniones de trabajo, a la escuela, conectarse con amigos o ponerse al día con la familia no importa en qué parte del mundo se encuentre.

Fuente:

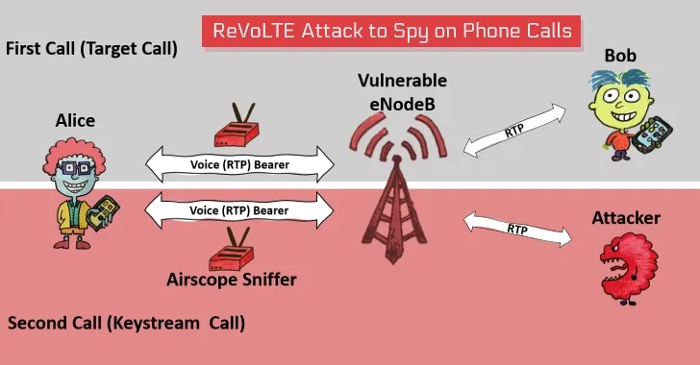
ReVoLTE, ataque para comprometer llamadas telefónicas

El ataque ha sido publicado por un grupo de académicos de la Universidad de Ruhr de Bochum y ha sido bautizado así debido a que ataca al protocolo de Voz sobre LTE (VoLTE), pero no es debido a la existencia de ninguna vulnerabilidad en el protocolo, sino a una débil implementación que mantienen los operadores de telefonía sobre este protocolo.

Fuente:

Múltiples fallas en Find My Mobile permiten a los hackers borrar los datos de tu Samsung Galaxy

Especialistas de una firma de auditoría de sistemas de información han reportado el hallazgo de múltiples vulnerabilidades en Find My Mobile, una herramienta precargada en los smartphones de Samsung para ayudar a los usuarios a encontrar sus dispositivos extraviados. La aplicación también puede emplearse para bloquear un smartphone de forma remota y acceder a Samsung Pay.

Fuente:

Microsoft parchea dos vulnerabilidades zero‑day en actualización de agosto

El martes Microsoft lanzó el paquete de actualizaciones de seguridad correspondiente al mes de agosto para los distintos productos de la compañía. En esta edición se corrigieron un total de 120 vulnerabilidades, de las cuales dos se destacan del resto por ser zero-day que están siendo explotadas por cibercriminales.

Fuente:

Más allá de Kr00k: aún más chips Wi‑Fi son vulnerables a la interceptación de datos

Kr00k (formalmente CVE-2019-15126) es una vulnerabilidad en chips Wi-Fi de Broadcom y Cypress que permite el descifrado no autorizado de una parte del tráfico WPA2 cifrado. Específicamente, el fallo ha llevado a que los datos de la red inalámbrica sean cifrados con una clave de sesión por pares WPA2 compuesta por todos ceros en lugar de la clave de sesión adecuada que había sido establecida previamente en el 4-way handshake.

Fuente:

Vulnerabilidades en el SoC Snapdragon afectarían al 40% de los smartphones Android

El pasado viernes, durante la conferencia de seguridad DEF CON Safe Mode, se hicieron públicas 6 vulnerabilidades graves en el chipset móvil Snapdragon de Qualcomm que afectarían al 40% del parque de teléfonos inteligentes, incluyéndose los pertenecientes a fabricantes tan variados como Google, Samsung, LG, Xiaomi o OnePlus.

Fuente:

Ransomware Maze: "casos de éxito" en LG, Xerox y Canon

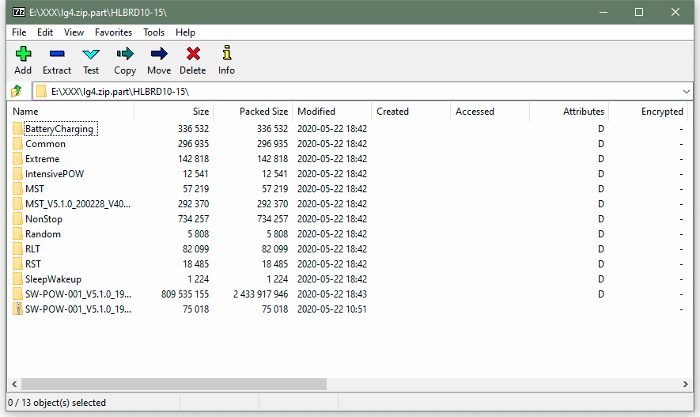
Los operadores del ransomware Maze han publicado decenas de GB de datos internos de las redes de gigantes empresariales empresariales LG y Xerox luego de dos intentos fallidos de extorsión. Los delincuente filtraron 50,2 GB que afirman haber robado de la red interna de LG y 25,8 GB de datos de Xerox.

Fuente:

https://blog.segu-info.com.ar/2020/08/ransomware-maze-casos-de-exito-en…