Actualización de Chrome o Internet Explorer permitiría que los hackers lo graben a través de la cámara web

Especialistas en cómputo forense han detectado la presencia de múltiples herramientas apócrifas para la descarga de navegadores en múltiples países, empleadas para desplegar peligrosas variantes de malware que podrían registrar todas las actividades de las víctimas a través de la cámara web.

Fuente:
CAPA, la herramienta de código abierto de FireEye para analizar las capacidades de un malware

La firma de ciberseguridad FireEye ha lanzado una nueva herramienta de código abierto llamada CAPA, que proporciona a los usuarios un marco de trabajo dedicado al análisis de programas potencialmente maliciosos, mencionan especialistas en ingeniería inversa de software.

Fuente:

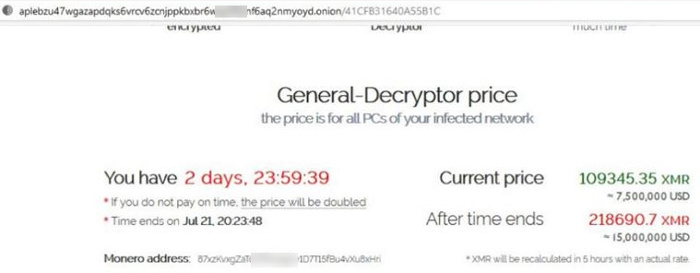
Ataques de ransomware a Orange y ¿Telecom?

Orange confirmó a BleepingComputer que sufrieron un ataque de ransomware exponiendo los datos de veinte de sus clientes empresariales. Orange es una compañía de telecomunicaciones francesa que ofrece servicios de comunicación al consumidor y servicios comerciales a la empresa. Con 266 millones de clientes y 148.000 empleados, Orange es el cuarto operador móvil más grande de Europa.

Fuente:

Hackeo a Twitter: la red social confirmó que 130 cuentas fueron afectadas

La empresa además está analizando si los datos privados de esos perfiles fueron comprometidos. Twitter confirmó que alrededor de 130 cuentas se vieron afectadas por el hackeo del miércoles, el mayor incidente de seguridad de la historia de la plataforma.

Fuente:

https://tn.com.ar/tecno/f5/hackeo-twitter-la-red-social-confirmo-que-13…

Cuentas de Twitter de Barack Obama, Joe Biden, Elon Musk, Bill Gates, Apple y otros fueron aparentemente hackeadas

Las cuentas de Twitter pertenecientes a Joe Biden, Bill Gates, Elon Musk y Apple, entre otros usuarios importantes, se vieron comprometidas el miércoles y publicaron tuits que parecían promover una estafa de criptomonedas.

Fuente:

https://cnnespanol.cnn.com/2020/07/15/cuentas-de-twitter-de-joe-biden-e…


Detectada vulnerabilidad crítica que afecta a Windows DNS Server desde hace 17 años

Investigadores de Check Point Research han descubierto un fallo importante en Windows DNS Server. Esta vulnerabilidad, apodada SIGRed, permite la ejecución remota de código y afecta a todas las ediciones de Windows Server desde 2003 a 2019.

Fuente:

https://unaaldia.hispasec.com/2020/07/detectada-vulnerabilidad-critica-…

Publicado Informe DBIR 2020, Investigación de Brechas de Seguridad

Verizon ha publicado la nueva Edición del Data Breach Investigations Report (DBIR) 2020 [PDF], popular informe sobre incidentes relacionados a fuga de datos. Luego de este 13 años de publicación, este año analizan un total récord de 157.525 incidentes. De ellos, 3.950 fueron violaciones confirmadas de datos. Los resultados resultantes se extienden a lo largo de este informe.

Fuente:

Nueva falla día cero en Zoom permite hackear cualquier computadora Windows

Zoom es una de las herramientas más utilizadas durante la pandemia, aunque esto ha permitido el hallazgo de múltiples errores de seguridad. Especialistas de una empresa de ciberseguridad reportan la detección de una vulnerabilidad día cero que podría permitir la ejecución remota de código en la aplicación para sistemas Windows.

Fuente:

Zero-day en Python 3.8.0 a 3.8.3 causa colisión de hash que puede convertirse en un ataque DOS

Asignada como CVE.2020-14422, la vulnerabilidad en Python que afecta a las versiones 3.8.0, 3.8.1, 3.8.2 y 3.8.3 puede causar una colisión de hashes en IPv4 e IPv6., que puede convertirse en una denegación de servicio (DOS)

Fuente:

https://unaaldia.hispasec.com/2020/07/zero-day-en-python-3-8-0-a-3-8-3-…