Vulnerabilidades de filtración de memoria y escalada de privilegios en FreeBSD; millones de dispositivos afectados
20 Mar 2020
El coronavirus Covid-19 podría cambiar para siempre los patrones de trabajo de numerosas empresas en caso de abrazar el modelo de las «startups»: una generación acostumbrada a adaptarse a los cambios de última hora y a sacar adelante un proyecto con metodologías modernas
Fuente:
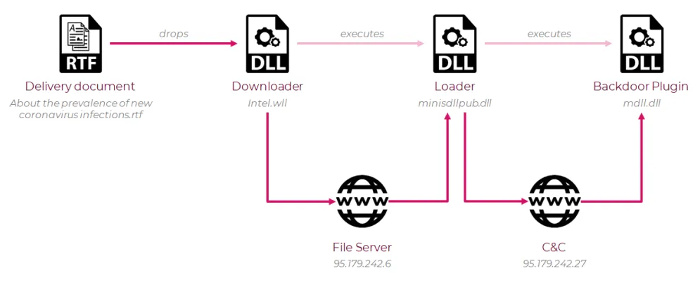
Como cada vez que existe una noticia de interés mundial, esta es usada por los ciberdelincuentes como cebo para inducir a sus víctimas a clickar en los enlaces que sirven como vectores de infección del malware. En este caso, como ya podéis deducir, el cebo ha sido Coronavirus.
Fuente:
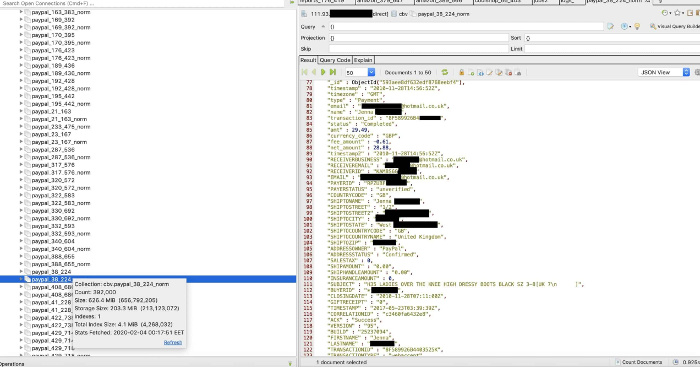
El investigador de Comparitech y de seguridad Bob Diachenko colabora para descubrir datos personales no seguros que han sido expuestos en la web. Al encontrar datos personales expuestos, toman medidas de inmediato para identificar a las partes responsables y notificarles. Al parecer, por culpa de un tercero, se han filtrado 8 millones de datos de compradores de Amazon o eBay de UK.
Fuente:
Los usuarios que buscan un navegador centrado en la privacidad pueden considerar Brave primero, según un estudio publicado esta semana. Douglas Leith, profesor de sistemas informáticos en la Universidad de Trinity, examinó seis navegadores para su informe: Privacidad del navegador web: ¿qué dicen los navegadores cuando llaman a su casa?
Fuente:
Poco después de comunicar la lista mensual de actualizaciones de seguridad, Microsoft emitió un comunicado advirtiendo de una vulnerabilidad crítica, sin parche, que afecta al protocolo de red SMBv3 (Server Message Block), tanto en modo cliente como servidor.
Fuente:
Microsoft ha publicado el día 10 de marzo una “ADV200005 Guía para desabilitar la compresión SMBv3”, esta vulnerabilidad permite ejecución remota de código en la forma en que el protocolo SMBv3 maneja ciertas solicitudes.
Fuente:
https://medium.com/@cesarfarro/vulnerabilidad-cr%C3%ADtica-microsoft-sm…
Las actividades cibercriminales han mostrado un notorio incremento en la actualidad, por lo que millones de compañías privadas y organizaciones públicas han comenzado a implementar equipos y laboratorios de ciberseguridad, en busca de combatir estas prácticas criminales, afirman los especialistas en forense digital.
Fuente:
Encontrada a fines de 2018, la vulnerabilidad, denominada Kr00k y asignada CVE-2019-15126, puede obligar a parte de la comunicación inalámbrica entre dispositivos a usar todos los ceros para la clave de cifrado, lo que permite al atacante espiar una cantidad limitada de datos inalámbricos. La Base de datos de vulnerabilidad nacional asignó a la vulnerabilidad un puntaje base de 3.1, lo que la hace de baja gravedad.
Fuente:
J. Rodríguez fue condenado a finales de febrero a seis meses de multa con el pago de seis euros diarios. Pero no es la condena, sino la sentencia del Tribunal Supremo lo que marca un punto de inflexión respecto al revenge porn. Aprovechando que los jueces se han pronunciado por primera vez sobre el artículo 197.7 del Código Penal, vamos a explicar qué dice la ley respecto a esta deleznable práctica.
Fuente: