Cómo reconocer una aplicación potencialmente peligrosa antes de descargarla

En la Play Store de Google hay aproximadamente 2.7 millones de apps, mientras que en la App Store la cantidad ronda los 3 millones. La gran mayoría de ellas son inocuas y han pasado por los más exhaustivos controles de seguridad de Google y Apple, pero cuando las cantidades son tan grandes siempre hay algunas que son potencialmente dañinas para nuestro sistema.

Fuente:
FireEye confirma que APT41 hackeó TeamViewer; los atacantes habrían accedido a millones de dispositivos

Un reporte de especialistas en seguridad de aplicaciones web afirma que la compañía encargada del desarrollo de TeamViewer, el popular software para control remoto de sistemas, fue víctima de hacking. Según se ha mencionado, los atacantes podrían controlar cualquier computadora que haya iniciado sesión en este servicio para realizar actividades arbitrarias.

Fuente:

7 claves para capacitarse en Seguridad Informática y conseguir empleo

Las nuevas Tecnologías de Información y Comunicación (TIC’s), trajeron consigo un gran abanico de posibilidades en tanto que proporcionaron nuevas profesiones y empleos. En este sentido, la Seguridad Informática es uno de los sectores que más se ha desarrollado en la última década y que todavía tiene una gran perspectiva de crecimiento dentro del mercado laboral.

Fuente:

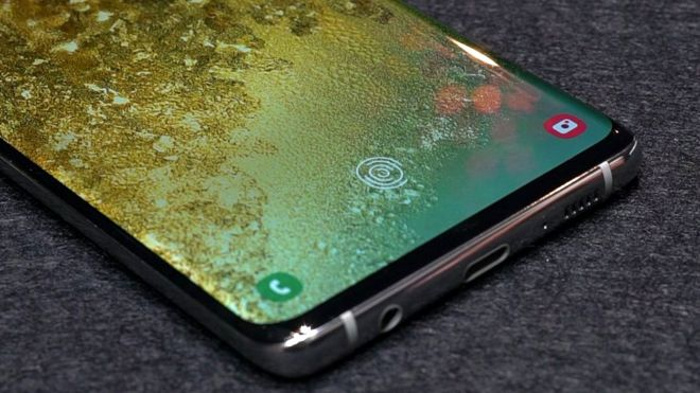
Samsung Galaxy S10: la falla por la que la huella digital de cualquier persona puede desbloquear el celular

Samsung acaba de reconocer una falla que hace que cualquier huella digital pueda desbloquear un teléfono Galaxy S10. La compañía surcoreana ha prometido lanzar un parche de software para solucionarlo.

Fuente:

https://www.bbc.com/mundo/noticias-50088200

Error en Sudo permitió a usuarios no autorizados de Linux ejecutar comandos root

La vulnerabilidad en cuestión es un problema de elusión de la política de seguridad de sudo que permitiría a un usuario no autorizado o a un programa ejecutar comandos como root en un sistema Linux atacado, incluso cuando la “configuración de sudoers” explícitamente inhabilita el acceso de root.

Fuente:

Nuevo 0day que afecta a versiones antiguas de Joomla!

La vulnerabilidad ha sido descubierta por el investigador Alessandro Groppo de Hacktive Security, y afecta a las versiones comprendidas entre la 3.0.0 y la 3.4.6. A pesar de no ser versiones actuales, es importante tener en cuenta que aún hay muchos sitios web que utilizan estas versiones antiguas de este CMS por cuestión de compatibilidad con temas y plugins.

Fuente:

Programador alemán “hackea en respuesta” tras un ataque con ransomware en Bitcoin

El programador alemán Tobias Frömel (alias “battleck”) ha “hackeado en respuesta” a los autores del software de rescate (ransomware) Muhstik que le obligaron a pagar 0.09 Bitcoin (BTC) para recuperar el acceso a sus archivos.

Fuente:

https://blog.ehcgroup.io/index.php/2019/10/11/programador-aleman-hackea…