El ataque a la infraestructura de OpenPGP

Lo que está pasando con el ataque a la infraestructura de OpenPGP es un desastre en palabras de los afectados que mantienen el protocolo. Robert J. Hansen, que ha comunicado el incidente, ha calificado literalmente de “hijo de puta” al atacante, que se está dedicando al vandalismo con los certificados públicos, aprovechando fundamentalmente dos funcionalidades que se han convertido en serios problemas.

Fuente:
Vulnerabilidad permite utilizar Microsoft Teams para ejecutar paquetes maliciosos

La plataforma Microsoft Teams presenta una vulnerabilidad que permite a un actor malintencionado insertar código malicioso en la aplicación y otorgarle al operador la posibilidad de ejecutar archivos en el sistema de forma arbitraria.

Fuente:

https://www.welivesecurity.com/la-es/2019/07/01/vulnerabilidad-microsof…

Datos EXIF: todo lo que pueden saber de tí solo con compartir una foto

La privacidad es un aspecto fundamental para los usuarios. El problema es que hoy en día se filtran nuestros datos de una manera muy sencilla y en muchos casos sin darnos cuenta. Hablamos por ejemplo de cuanto navegamos por Internet. También cuando utilizamos algunas aplicaciones, redes sociales o nos registramos en la red. Hay muchos rastreadores que, de una u otra forma, acaban recopilando datos nuestros.

Fuente:

DeepNude, la app que desnudaba mujeres

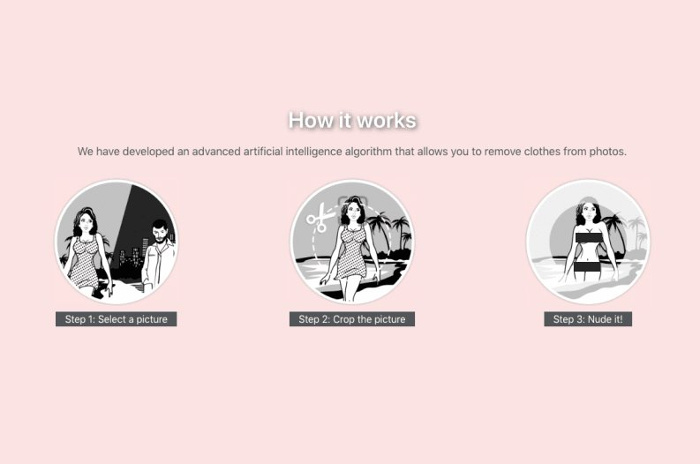
Acceder a DeepNude es era muy sencillo ya que está estaba disponible online a través de una página web. Existe existía una versión gratuita que permite transformar las fotos con algunas limitaciones y añade una visible marca de agua y posteriormente una versión de pago que permite exportar a resolución completa, reduce la marca a un "FAKE" en la parte superior y permite modificar mejor la imagen.

Fuente:

Vulnerabilidades presentes en Origin (EA) exponen las cuentas de 300 millones de usuarios de todo el mundo

Una cadena de vulnerabilidad presentes en el cliente de juegos Origin, desarrollado por Electronic Arts (EA), habría expuesto las cuentas de millones de jugadores de todo el mundo al control de los cibercriminales, como han descubierto Check Point Research y CyberInt.

Fuente:

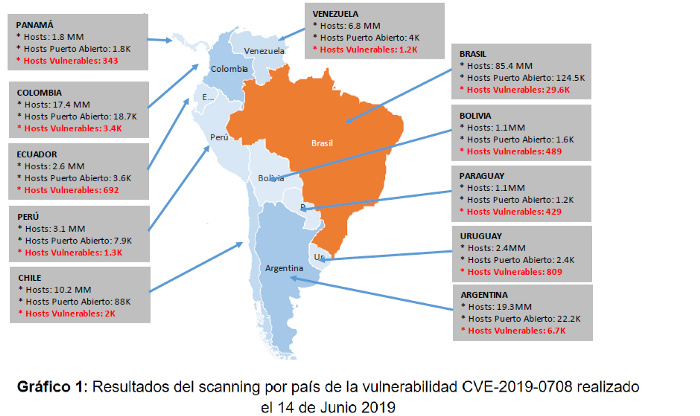
Más de 60,000 Hosts Vulnerables a BlueKeep (CVE-2019–0708) en America Latina y España en el Servicio RDP Terminal Server

El pasado 14 de Mayo 2019 Microsoft publicó un parche de seguridad a la vulnerabilidad (CVE-2019–0708) conocida como BlueKeep que afecta el servicio Terminal Server y podría ser usado por Ransomware tipo Petya, Wannacry ya que el servicio se podría explotar remotamente y sin la necesidad de usar credenciales.

Fuente:

“Podrían apagar la red mañana”: Hackers se infiltran en redes de telefonía para robar datos

Los ciberdelincuentes perfeccionan sus técnicas, y cada ataque lo demuestra. Un reporte de TechCrunch denuncia un intento de espionaje masivo de delincuentes digitales a través de 10 redes de telefonía de alcance global. El ataque, denominado “Operación SoftCell”, tenia como objetivo el robo de datos de hasta 20 individuos mediante el acceso a redes telefónicas.

Fuente:

Ya es posible descifrar GandCrab 5.2

En un trabajo en conjunto entre la Europol, el FBI y Bitdefender, ha sido posible la recuperación de las claves de cifrado que empleaba el ransomware GandCrab 5.2 antes del cierre de los servidores empleados por los criminales tras este malware. Anteriormente, Bitdefender ya había lanzado herramientas para el descifrado de versiones anteriores de GandCrab, pero la versión 5.2 se seguía resistiendo hasta este momento.

Fuente: