Navegando por las aguas turbias del malware bancario para Android

En 2018 se registró una gran cantidad de malware bancario en la plataforma de Android. Los cibercriminales no solo apuntaron constantemente a estos usuarios con troyanos bancarios y apps bancarias fraudulentas, sino que también experimentaron con nuevas modalidades para robar dinero.

Fuente:

https://www.welivesecurity.com/la-es/2019/02/15/malware-bancario-androi…
Malware-as-a-Service (MaaS) crece e impulsa la "democratización" de la ciberdelincuencia

Check Point Software Technologies ha publicado la segunda parte de su informe Security Report 2019 (descarga) que recoge cómo las herramientas y servicios utilizados en la ciberdelincuencia se han democratizado con nuevos métodos de ataques avanzados disponibles para todo aquel que quiera pagar por ellos, como parte de la creciente industria del Malware-as-a-Service.

Fuente:

Enlaces de 1000 caracteres, la última técnica para robar tus contraseñas

El Phishing es, como sabemos, una técnica que utilizan los ciberdelincuentes para robar contraseñas y credenciales de acceso. Normalmente llega a través de un mensaje por correo electrónico, SMS o redes sociales. Un link donde el atacante espera que hagamos clic y pongamos nuestros datos.

Fuente:

https://www.redeszone.net/2019/02/13/enlaces-1000-caracteres-ataques-ph…

ESET descubre el primer malware clipper en Google Play

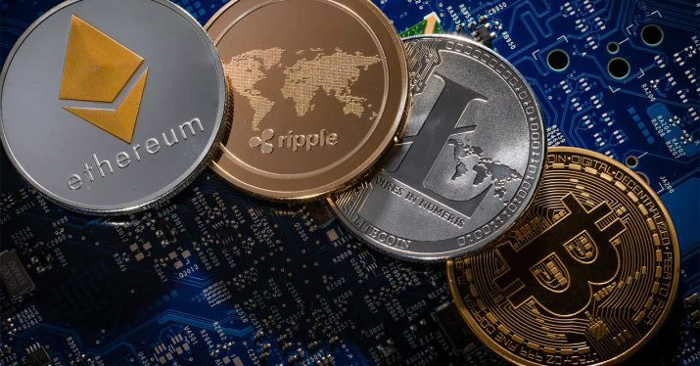
ESET ha anunciado el descubrimiento del primer malware clipper en Android en Google Play capaz de reemplazar el contenido de la aplicación portapapeles del dispositivo. El objetivo de este malware es conseguir robar criptomonedas Bitcoins y Ethereum, por lo que redirige las transferencias realizadas en estas criptomonedas a la cuenta del atacante en lugar de a la de la víctima.

Fuente:

Apple bloqueará las apps iOS que graben en secreto la actividad de la pantalla

A principios de esta semana se descubrió que algunas aplicaciones populares del ecosistema de Apple usan un SDK desarrollado por Glassbox que permite grabar la actividad que se produce en la pantalla de un iPhone o iPad sin que el usuario lo sepa. Un servicio de análisis intrusivo que actúa sin la debida transparencia, en secreto y vulnerando las propias normas de la tienda de aplicaciones.

Fuente:

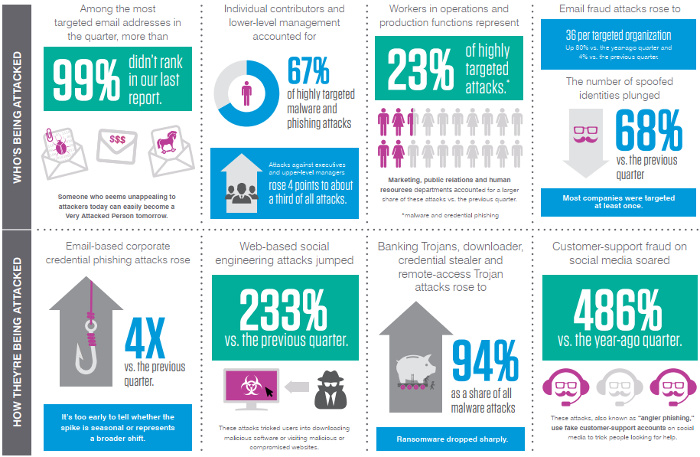
VAP (Very Attacked Person): los más atacados en la organización

En la presentación de su nueva estrategia comercial para España, Ryan Kalember, VP de esta compañía de ciberseguridad, ha destacado que en los últimos años, el objetivo de los cibercriminales ha pasado de atacar la infraestructura informática de una compañía, a poner su punto de mira en las personas que forman parte de la misma.

Fuente:

Google lanza una extensión para Chrome que avisa si una contraseña ha sido expuesta

Google ha lanzado una nueva extensión para su navegador propio Chrome, denominada Security Checkup, con la que analiza las contraseñas de las cuentas de servicios en línea y alerta a los usuarios en caso de que sus datos de acceso, como la contraseña, hayan resultado expuestos en una filtración de entre una base de datos de 4.000 millones de credenciales.

Fuente:

Importante vulnerabilidad descubierta en la suite ofimática OpenOffice & Libreoffice

LibreOffice y OpenOffice son vulnerables a una escapada de directorios, que puede ser usada para ejecutar macros incluídas en el documento. Un atacante puede aprovechar esta falla creando un documento malicioso que una vez abierto lanzaría un método en python de un script localizado en cualquier parte del sistema.

Fuente:

Una web de criptomonedas no puede pagar a sus usuarios porque el dueño ha muerto

Las criptomonedas permiten enviar dinero de manera segura a través de los portales de intercambio o directamente entre direcciones. Estos portales de intercambio tienen las criptomonedas almacenadas normalmente en direcciones a las que sólo tienen acceso los dueños o creadores.

Fuente:

https://www.adslzone.net/2019/02/04/quadriga-cx-dueno-muerto/