Cibercriminales de China atacan las redes de HPE e IBM

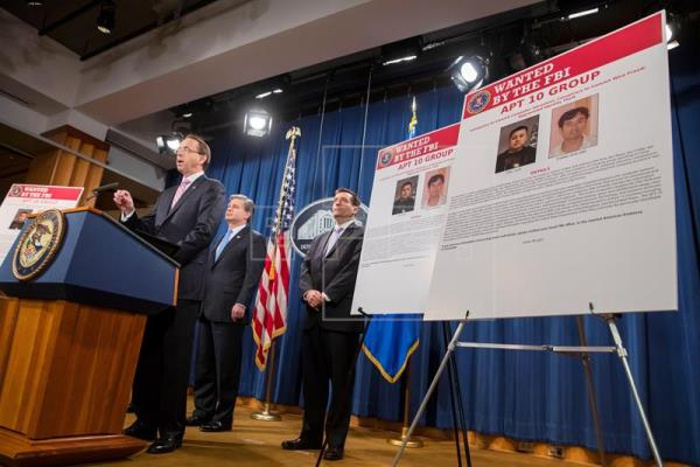
Cibercriminales supuestamente a sueldo de China violaron la seguridad de las redes de Hewlett Packard Enterprise Co e IBM accediendo ilegalmente, con posterioridad y gracias al acceso conseguido, a los ordenadores de sus clientes. Así lo aseguran cinco fuentes familiarizas con el asunto a Reuters.

Fuente:

https://blog.segu-info.com.ar/2018/12/cibercriminales-supuestamente-sue…
Guía ISO 29147 sobre informes de vulnerabilidad

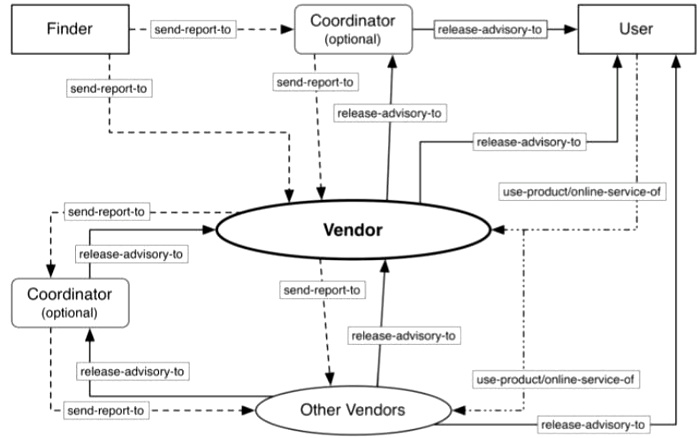
Ahora es posible acceder de forma gratuita al documento de la ISO/IEC 29147 que ayuda a las organizaciones a manejar la divulgación de vulnerabilidades responsables. El documento ISO/IEC 29147:20018 establece cómo los proveedores de hardware y software, y otras organizaciones que proporcionan aplicaciones como instituciones financieras y gobiernos, pueden integrar la gestión de la divulgación de vulnerabilidades en sus procesos comerciales normales.

Fuente:

Nueva vulnerabilidad 0-day en Microsoft Windows

Una nueva vulnerabilidad ‘0-day’ que afecta a Microsoft Windows ha sido revelada por un investigador de seguridad cuyo alias es ‘SandboxEscaper’ a través de un mensaje en la red social Twitter. Anteriormente, este mismo investigador publicó otras dos vulnerabilidades ‘0-day’ para Windows.

Fuente:

https://unaaldia.hispasec.com/2018/12/nueva-vulnerabilidad-0-day-en-mic…

Microsoft anuncia Windows Sandbox para lanzar ejecutables .exe de forma segura

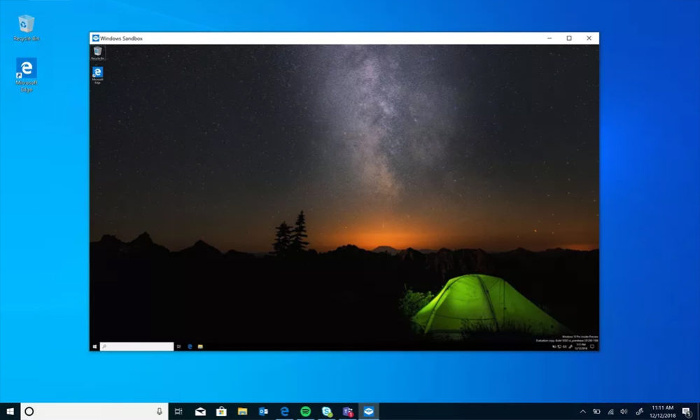
¿Cuántas veces has descargado un archivo ejecutable de algún lugar sospechoso y has tenido miedo de ejecutarlo? ¿Alguna vez has estado en la situación que requería configurar una máquina virtual? Microsoft presenta Windows Sandbox, que resuelve de forma sencilla nuestro temor a ejecutar archivos .exe en nuestro PC.

Fuentes:

https://www.muyseguridad.net/2018/12/21/windows-sandbox/

Cuidado con los memes maliciosos: los piratas informáticos ahora atacan con imágenes

Especialistas en seguridad descubrieron dos casos en Twitter, que podrían ser pruebas para delitos futuros. Desde Scarlett Johansson y sus posibles vacaciones en la Argentina, pasando por las repercusiones del Boca versus River, hasta el temblor que hace algunas semanas sacudió a Buenos Aires. Nadie se salva de los memes.

Fuente:

¡May Day! La NASA advierte a los empleados de violación de información personal

Otro día, otra brecha de datos. Esta vez es la Administración Nacional de Aeronáutica y del Espacio (NASA) de los Estados Unidos. La NASA confirmó hoy una violación de datos que puede haber comprometido la información personal de algunos de sus empleados actuales y anteriores después de que al menos uno de los servidores de la agencia fue hackeado.

Fuente:

Linux Rabbit: nuevo criptominero diseñado para infectar servidores Linux

Aunque la cantidad de malware diseñado para dispositivos Linux es bastante reducida, entre otros motivos por el gran número de usuarios que utilizan sistemas Windows, el número de ataques a dispositivos Linux se va incrementando paulatinamente. Entre agosto y octubre se detectó una campaña de infección con un nuevo malware, Linux Rabbit, pensado para minar la criptomoneda Monero.

Fuente:

El ataque de phishing pretende ser un correo electrónico de no entrega de Office 365

Se descubrió una campaña de phishing que pretende ser una notificación de no entrega de Office 365 que lo lleva a una página que intenta robar sus credenciales de inicio de sesión. Esta nueva campaña fue descubierta por el manejador de ISC Xavier Mertens y afirma que “Microsoft encontró varios mensajes no entregados”. A continuación, le solicita que haga clic en el enlace “Enviar de nuevo” para intentar enviar los correos nuevamente.

Fuente:

Cibercrimen: 5 ataques utilizados con más frecuencia

En la pasada edición del Foro de Periodistas organizado por ESET, presentamos la conferencia titulada “Cibercrimen a la orden del día: los ataques más comunes”, donde mostramos cinco ataques utilizados con más frecuencia; algunos de ellos son de reciente aparición, mientras que otros son viejos conocidos pero con nuevas características.

Fuente:

Spam/Hoax con amenazas de bombas extorsionan con BTC en varios países

Una sospecha de estafa que amenaza con volar edificios a menos que los receptores paguen un rescate de Bitcoin (BTC) llamó la atención del gobierno de Estados Unidos el 13 de diciembre. La estafa, que se centra en correos electrónicos anónimos que exigen el pago de 20 000 dólares en Bitcoin o se enfrentan a un "mercenario" que detona un dispositivo en "su edificio", ha aparecido en todo el mundo.

Fuente: