10 libros de seguridad informática para leer este verano
20 Jul 2018
Se debe estar seguro de entender el alcance y términos relacionados al Hardware y SLA (Service-Level Agreement), o por su traducción al español; Acuerdo sobre Nivel del Servicio. El hacerlo puede ayudar a evitar la frustración y prevenir interrupciones imprevistas, las cuales pueden paralizar la organización. Las siguientes son medidas clave con las cuales se debe estar familiarizado:
FACUA-Consumidores en Acción, la conocida ONG española dedicada a la defensa de los derechos de los consumidores y usuarios, ha denunciado con una publicación en su sitio web oficial la existencia de un agujero de seguridad en la web de Movistar a través del cual se habrían expuesto los datos de millones de clientes.
Fuente:
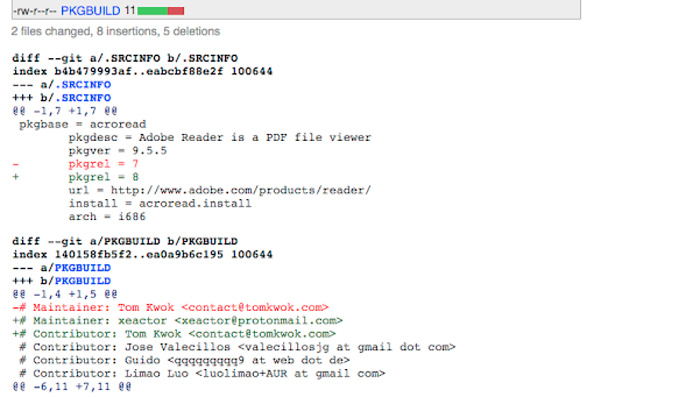
Se han hallado varios scripts maliciosos en el repositorio AUR de la distribución Arch Linux. Arch Linux es una distribución Linux para, en general, usuarios avanzados, sin añadidos (bloatware) y con un modelo de publicación basado en "rolling release" (publicación continua de las versiones más recientes de los paquetes).
Fuente:
La evaluación del riesgo puede ser ya sea cualitativo (basado en opinión o subjetivo), o cuantitativo (basado en costo y objetivo), dependiendo de si se está enfocando en las cantidades en dólares. Las formulas para la expectativa de perdida única (SLE), la expectativa de perdida anual (ALE), y la medida de ocurrencia anualizada (ARO), están todas basadas en realizar evaluaciones las cuales conducen a cantidades en dólares, y por lo tanto son cuantitativas
Sabemos que los medios de comunicación y la tecnología desempeñan un papel importante en los eventos políticos de un país, de ahí la importancia de reflexionar sobre la relevancia de estos actores en la sociedad, sobre todo en tiempos electorales.
Fuente:
http://noticiasseguridad.com/importantes/como-influir-un-proceso-electo…
Aunque admite que las aplicaciones de terceros tienen acceso al correo electrónico de Gmail, Google asegura que tales programas deben cumplir un exhaustivo proceso de revisión y aprobación. Asimismo, son los propios usuarios quienes autorizan el acceso de las aplicaciones a su correo electrónico.
Fuente:
Un empleado despistado, un cliente despechado, un hacktivista o el conocido pirata informático son algunos de los responsables de la mayoría de los ciberataques que sufrimos, según ha analizado IMF Business School.
Fuente:
https://cybersecuritynews.es/radiografia-del-perfil-del-ciberatacante-q…