Hackers venden certificados de firma de código legítimos para evadir la detección de malware

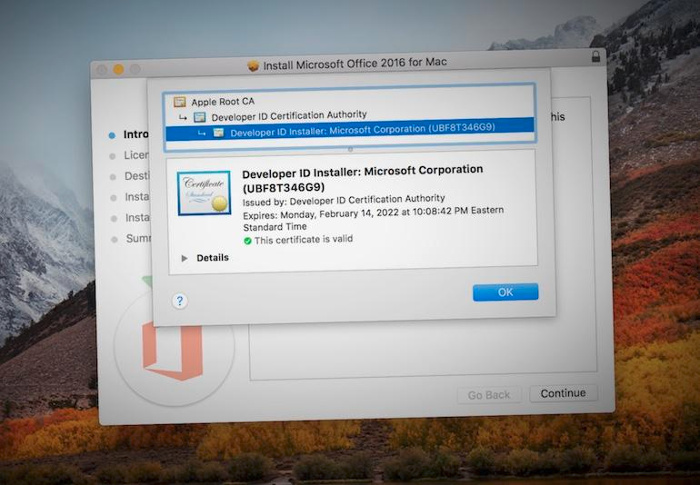
Las aplicaciones con código firmado son más difíciles de detectar con dispositivos de seguridad de red, lo que facilita el acceso de malware a un sistema vulnerable. Los investigadores de seguridad han descubierto que hackers están usando certificados de firma de código con mayor frecuencia para que sea más fácil eludir los dispositivos de seguridad e infectar a sus víctimas.

Fuente:
Nuevo spyware que amenaza nuestra privacidad

Un nuevo spyware para Android capaz de grabar todo lo que se dice delante de nuestro Smartphone y subirlo a distintos servidores de almacenamiento. La investigación sobre la amenaza de seguridad cibernética revela que el spyware se implementa para robar datos de los teléfonos inteligentes para garantizar el acceso ininterrumpido a la privacidad de los usuarios, lo que también incluye las actividades bancarias.

Fuente:

El Revenge Porn ya es oficialmente delito en Nueva York

La distribución sin consentimiento de fotos íntimas y videos en Internet es desde ahora delito en Nueva York, con castigos que implican multas de hasta 1.000 dólares y penas de hasta un año de cárcel. En noviembre, el Consejo Municipal de la ciudad votó unánimemente para penalizar la publicación de imágenes íntimas sin permiso. La nueva legislación entró en vigor la semana pasada.

Fuente:

¿Por qué se necesita cultura de seguridad informática?

Las noticias sobre delitos cibernéticos muestran que al factor humano en la gestión de la seguridad de TI se le da muy poca importancia, sin embargo, la capacitación débil de los colaboradores también puede desencadenar prácticas riesgosas. Este hecho lleva a la pregunta ¿cómo se puede desarrollar y mantener una cultura integral de seguridad de TI dentro de una organización? Algunos aspectos clave a considerar.

Fuente:

Nuevo ransomware basado en las películas de terror Annabelle

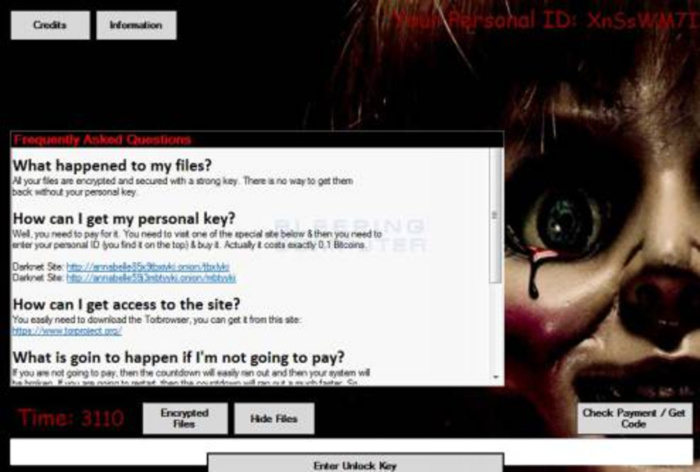
Un nuevo ransomware basado en las películas de terror Annabelle. Descubierto por un investigador de seguridad cibernética. Annabelle Ransomware, incluye terminar numerosos programas de seguridad, deshabilitar Windows Defender, apagar el firewall, encriptar archivos, tratar de propagar a través de unidades USB, hacerlo para que no pueda ejecutar una variedad de programas, y luego sobrescribe el registro maestro de arranque de la computadora infectada con un cargador de arranque.

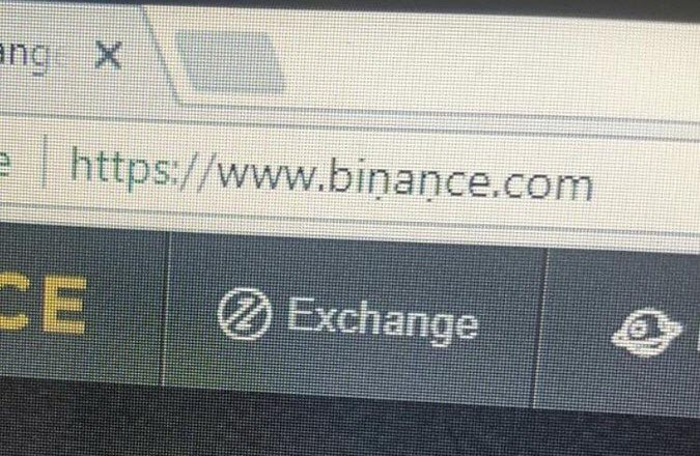
Dominios con puṇtos debajo de las letras utilizados para Phishing

El envío de emails con suplantación la identidad es una de las vías más comunes para realizar ataques de phishing, pero también para la creación de webs falsas, imitaciones que tratan de engañar a los usuarios para conseguir sus datos bancarios, o robar la información de inicio de sesión de la web legítima. La última técnica es utilizar caracteres latinos y con un punto sobre o debajo de la misma, que es difícilmente detectable, y que permite usar un nombre de dominio casi identico.