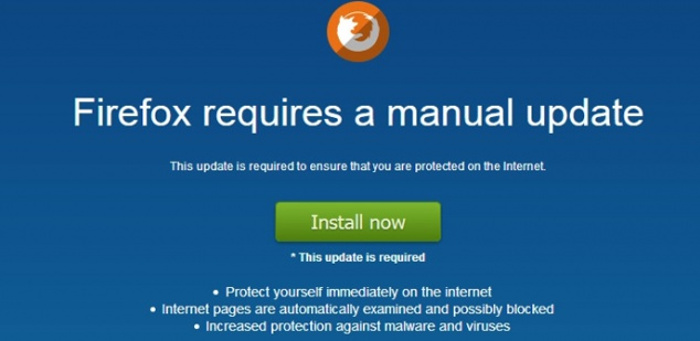
Cuidado con los sitios que pretenden ser actualizaciones manuales de Firefox

Descubren que una familia de complementos maliciosos de Firefox está siendo impulsada por sitios se hacen pasar por actualizaciones manuales para Firefox. Estos sitios utilizan una combinación de alertas de JavaScript, solicitudes de autenticación de usuario y vistas de pantalla completa para intentar forzar al usuario a instalar los complementos no deseados. Con esto logran infectar el equipo de la víctima.

Fuente:

AutoSploit: una herramienta con la que cualquiera puede hackear un dispositivo vulnerable

La seguridad de nuestros dispositivos es algo que siempre tenemos que vigilar. Esto se debe a que, si no estamos al día con los parches o soluciones para nuestros sistemas operativos, es posible que alguien pueda hackearnos con relativa facilidad. Un nuevo script llamado AutoSploit hace esto todavía más fácil.

Fuentes:

Roban más de 800.000 euros de cajeros automáticos forzándolos a "escupir" dinero

Piratas informáticos han robado más de un millón de dólares de cajeros automáticos de todo Estados Unidos forzando a las máquinas a 'escupir' el dinero como si fueran máquinas tragaperras. Un alto cargo del Servicio Secreto estadounidense, Matthew O'Neill, ha explicado en declaraciones a Reuters que los responsables, posiblemente vinculados a organizaciones criminales internacionales, han perpetrado al menos media docena de golpes.

Fuente:

Whatsapp, blanco perfecto para robar cuentas de Spotify

Whatsapp se ha convertido en los últimos días en el intermediario necesario de una campaña de phising para robar cuentas de Spotify. Según los sistemas de detección del laboratorio anti-malware de Panda Security se ha detectado un nuevo ataque masivo dirigido principalmente a teléfonos móviles, y que se está haciendo viral en WhatsApp, en el que unos piratas informáticos han suplantado la identidad corporativa de Spotify para robar  los datos de acceso a la cuenta.

Fuente:

Evrial, un troyano con capacidad para manipular tu portapapeles

Evrial es un troyano diseñado para el robo de información en sistemas Windows. Como muchos otros tiene la capacidad de robar cookies y credenciales, pero la particularidad de esta nueva familia es que además puede acceder y manipular el portapapeles, pudiendo "secuestrar" transferencias de criptomonedas y redirigirlas a la cartera del atacante.

Fuentes:

La falta de conocimiento en seguridad informática pone en riesgo a las empresas

Según un reciente estudio de los consumidores realizado por Kaspersky Lab y B2B International, la falta de conocimiento en seguridad informática sigue siendo una realidad preocupante para las empresas de todo el mundo. Según un reciente estudio de los consumidores realizado por Kaspersky Lab y B2B International, la falta de conocimiento en seguridad informática sigue siendo una realidad preocupante para las empresas de todo el mundo.

Fuente:

Hackers de Corea del Norte robaron fondos de intercambios de criptomonedas de Corea del Sur

La firma estadounidense de seguridad cibernética, Recorded Future, publicó un nuevo informe que relaciona a Lazarus, un grupo hacker de Corea del Norte, con varios intercambios de criptomonedas de Corea del Sur, ataques de piratería y violaciones de seguridad.

Fuente:

https://es.cointelegraph.com/news/new-report-north-korean-hackers-stole…