La lección más cara: Cómo un ciberataque puede llevar a una empresa a la insolvencia

La ciberseguridad ya no es solo una cuestión de proteger datos; es una cuestión de supervivencia empresarial. La empresa textil alemana ZEGO Textilveredelungszentrum ha anunciado recientemente su declaración de insolvencia, citando como causa directa un ciberataque sufrido el pasado 29 de marzo. Lo que hace que este caso sea particularmente revelador es que no fue el robo de datos o el pago de un rescate lo que hundió a la firma, sino el tiempo de inactividad operativa.
 

Caída global del dominio t.me: ¿Por qué dejaron de funcionar los enlaces de Telegram?

Si has intentado compartir un enlace de Telegram recientemente y no ha funcionado, no es un error de tu conexión. El dominio principal de enlaces cortos de la plataforma, t[.]me, ha sido suspendido a nivel de registro, quedando bajo el estatus técnico "serverHold". Esto significa que todos los enlaces que comienzan con t.me han dejado de redirigir correctamente a nivel mundial.


¿Qué significa exactamente el estado "serverHold"?

Nueva estafa criptográfica: Cuentas de SpaceX y Starlink en X son secuestradas para engañar a inversores

La seguridad en la plataforma X (anteriormente Twitter) vuelve a estar bajo el foco tras un preocupante incidente que afectó a las cuentas oficiales de SpaceX y Starlink. Según múltiples reportes, los perfiles de estas compañías fueron comprometidos brevemente para promocionar una criptomoneda fraudulenta, culminando en un clásico esquema de estafa conocido como rug-pull.


El modus operandi de los atacantes

Nueva amenaza de "vishing": Hackers engañan a usuarios de Microsoft 365 para registrar sus propias llaves de acceso

La adopción de las llaves de acceso (passkeys) como alternativa a las contraseñas tradicionales ha sido un paso positivo para la ciberseguridad. Sin embargo, los atacantes han encontrado una forma creativa y peligrosa de explotar este proceso: el "vishing" (phishing de voz) enfocado en el registro de llaves de acceso. Investigadores de Okta han alertado sobre el grupo O-UNC-066, un actor de amenazas que engaña a empleados de sectores críticos (salud, tecnología, aviación) para que registren las llaves de acceso de los atacantes como si fueran propias.

¿Tu monitor está instalando publicidad sin tu permiso? El polémico caso del "bloatware" de LG

La industria del software y el hardware ha alcanzado un nuevo nivel de intrusión. Usuarios han reportado recientemente que sus monitores LG están instalando automáticamente software adicional —específicamente un instalador de aplicaciones de LG— a través de las actualizaciones de Windows, y lo que es peor: este instalador está promocionando suscripciones pagadas de terceros, como McAfee, sin el consentimiento previo del usuario.


Como un identificador de Windows delató a un hacker de "Scattered Spider"

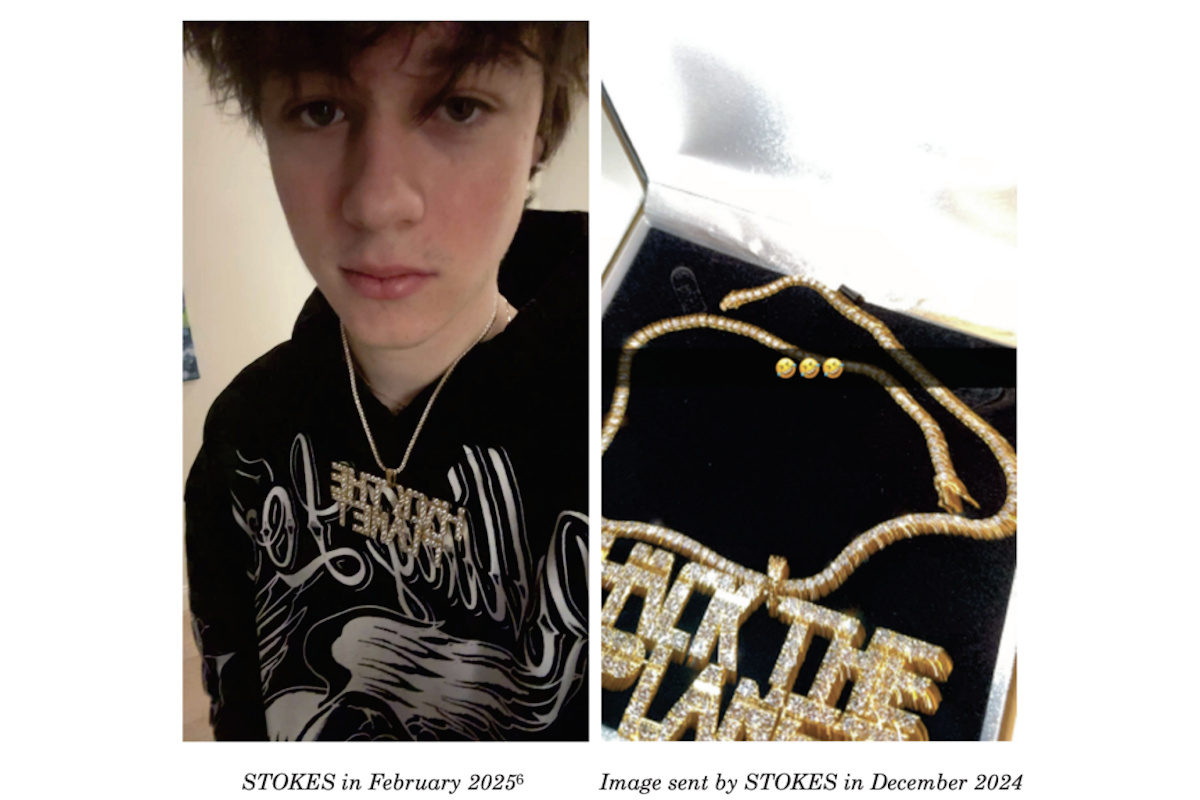
La tecnología de anonimato es fundamental para los ciberdelincuentes, pero a menudo olvidan que la seguridad de red no es lo mismo que la seguridad del punto final (endpoint). Un reciente caso federal ha demostrado esta vulnerabilidad: el arresto de Peter Stokes, presunto miembro del grupo de hackers Scattered Spider, fue posible gracias a un identificador único de Microsoft.


El "dedo acusador" de Windows

Golpe contundente a la piratería: Vietnam cierra HiAnime y arresta a sus responsables

La industria del entretenimiento ha celebrado una victoria histórica en la lucha contra la piratería digital. Las autoridades vietnamitas han arrestado a siete personas responsables de operar HiAnime, el servicio de streaming pirata de anime más grande del mundo hasta su cierre definitivo el pasado mes de junio.


Un imperio de piratería a gran escala

iOS 27: Apple introduce "Trust Insights" para frenar las estafas en tiempo real

La ingeniería social se ha convertido en una de las mayores amenazas digitales, superando a menudo las defensas técnicas tradicionales. Consciente de este desafío, Apple ha anunciado Trust Insights, una revolucionaria función que llegará con iOS 27 y que promete transformar la seguridad del iPhone al actuar como un "ángel de la guarda" en tiempo real frente a los estafadores.


¿Cómo detecta el iPhone una estafa?

Ataques automatizados contra Azure CLI: La importancia de auditar tus flujos de autenticación

La seguridad en la nube vuelve a estar en el punto de mira. Investigadores de Huntress han alertado sobre una campaña masiva de ataques de "password spraying" (rociado de contraseñas) dirigida específicamente a la interfaz de línea de comandos (CLI) de Microsoft Azure. En solo dos semanas, se registraron más de 81 millones de intentos de inicio de sesión, logrando comprometer 78 cuentas en 64 organizaciones diferentes.


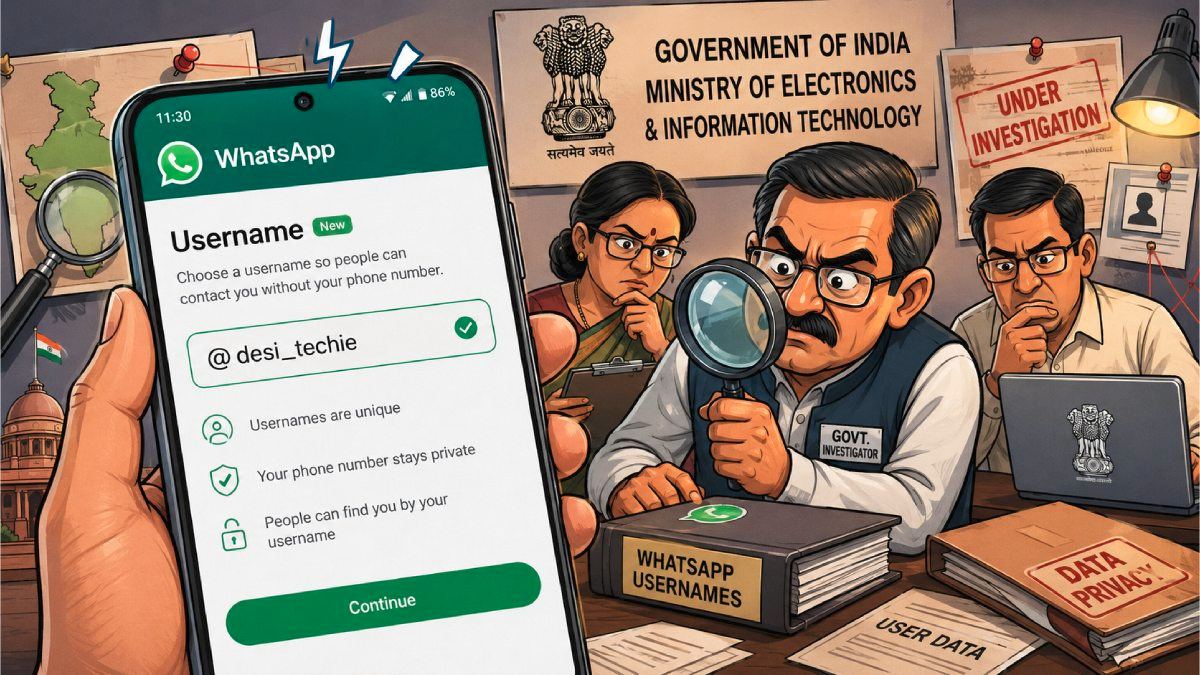
India pone freno al despliegue de nombres de usuario en WhatsApp por temores de seguridad

El gobierno de la India, el mercado más grande de WhatsApp con más de 850 millones de usuarios, ha emitido una advertencia severa a la plataforma. El Ministerio de Electrónica y Tecnología de la Información (MeitY) ha exigido a la aplicación propiedad de Meta que detenga el lanzamiento de su nueva función de nombres de usuario hasta que el gobierno verifique que no representa un riesgo para la seguridad nacional.


La preocupación del gobierno indio