Spotify acusa a Apple de extorsión por la nueva tasa de la App Store y tacha de farsa su plan para cumplir con la DMA
28 Feb 2024
Hace pocos días se dio a conocer información sobre una vulnerabilidad que fue detectada en parches para el gestor de arranque GRUB2 preparado por Red Hat. Catalogada ya bajo CVE-2023-4001 la vulnerabilidad permite que muchos sistemas con UEFI omitan la verificación de contraseña establecida en GRUB2 para restringir el acceso al menú de inicio o a la línea de comandos del cargador de inicio.
Fuente:
Los actores de amenazas podrían aprovecharse pronto de instalaciones de GoAnywhere, después de que se publicara una prueba de concepto de exploit para una vulnerabilidad crítica en el software de transferencia administrada de archivos (MFT) Fortra GoAnywhere MFT.
Fuente:
https://blog.segu-info.com.ar/2024/01/vulnerabilidad-critica-en-goanywh…
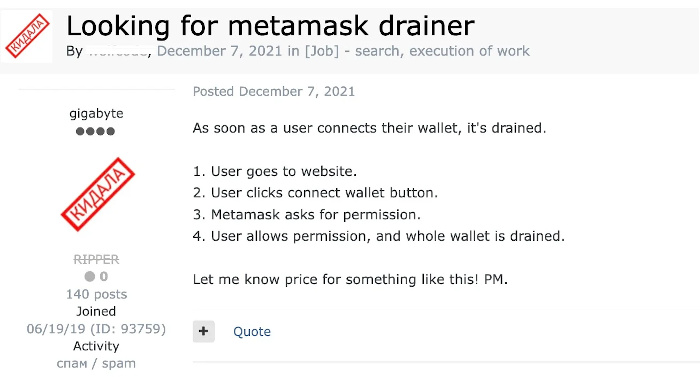
Una ola de ataques de apropiación de cuentas de Twitter/X ha visto comprometidas y utilizadas múltiples cuentas de redes sociales de alto perfil para difundir contenido malicioso destinado a robar criptomonedas. Los ataques utilizan una familia de malware conocida como crypto-drainers y, a menudo, se suministran a través de plataformas Drainer-as-a-Service (DaaS). Algunas víctimas recientes de alto perfil incluyen a la SEC y Mandiant.
Fuente:
Los propietarios de un Google Pixel que hayan experimentado durante los últimos días problemas de acceso al almacenamiento interno deben saber que el origen de sus problemas radica en la última actualización de Google Play. Se trata de un bug al parecer bastante extendido y que está causando no pocos quebraderos de cabeza, afectando al correcto funcionamiento de la cámara, la funcionalidad de numerosas aplicaciones e incluso desestabilizando el sistema, pudiendo llegar a provocar bloqueos.
Fuente:
Más de dos años después de emprender una demanda contra NSO Group, Apple ve que el panorama comienza a inclinarse a su favor. De acuerdo a 9to5Mac, los de Cupertino ganaron su primera batalla contra la empresa que desarrolló Pegasus, el software espía que generó todo tipo de escándalos en gobiernos de distintas partes del mundo.
Fuente:
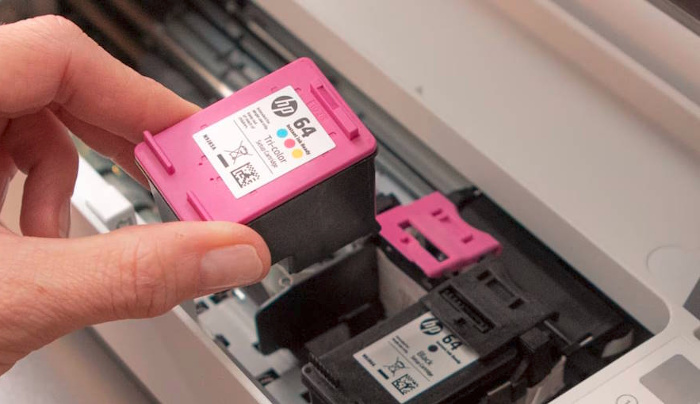
La aversión de HP a los cartuchos no oficiales es todo menos nueva. Los propietarios de sus impresoras están más que familiarizados con unas políticas de uso que no solo desincentivan el uso de cartuchos de tinta no oficiales, sino que puede llegar a limitar algunas funciones de la impresora hasta que se inserta uno oficial. Estas prácticas le han valido una demanda en Estados Unidos y ahora tienen una explicación por boca de Enrique Lores, CEO de la compañía: HP quiere impedir la difusión de virus.

El aislamiento del núcleo, también conocido como core isolation, es una característica de seguridad avanzada que viene integrada en Windows. Su principal objetivo es proteger el núcleo del sistema operativo al aislarlo del resto de los procesos en ejecución en la máquina. Este enfoque ayuda a prevenir ataques y mitigar vulnerabilidades al limitar el acceso no autorizado a esta parte tan importante del sistema, siendo el componente que gestiona los recursos más básicos.
Fuente:
Hace poco se dieron a conocer los detalles sobre un ataque que sufrió la infraestructura utilizada en el desarrollo del marco de aprendizaje automático PyTorch. Dentro de los detalles técnicos revelados, se menciona que el atacante logró extraer claves de acceso que le permitieron colocar datos arbitrarios en el repositorio de GitHub y AWS, reemplazar código en la rama principal del repositorio y agregar un backdoor a través de dependencias.
Fuente: