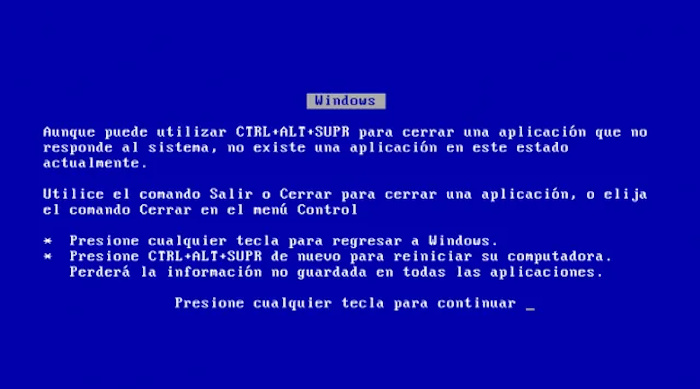
Linux imita a Windows y estrena su propia Pantalla Azul de la Muerte

Ahora no es tan frecuente, pero hace años era bastante habitual que Windows se colgase sin motivo aparente, mientas estabas usando una aplicación o jugando a un juego. Entonces aparecía la temida Pantalla Azul de la Muerte, que básicamente venía a decirte que Windows había cascado, y debías reiniciar el ordenador.

Fuente:

https://computerhoy.com/pc/linux-estrena-pantalla-azul-muerte-1346980
Nuevo golpe a Meta: la UE le prohíbe rastrear datos personales de los usuarios y usarlos para publicidad

La pugna entre la Unión Europea (UE) y Meta sigue recrudeciéndose. Este jueves, el Comité Europeo de Protección de Datos (CEPD) reiteró su decisión vinculante y de urgencia que prohíbe a Facebook e Instagram rastrear la actividad de sus usuarios dentro de ambas plataformas y usar esa información personal con fines publicitarios.

Fuente:

Vulnerabilidades críticas en UEFI: LogoFAIL expone a Dispositivos x86 y ARM

El código de la Interfaz Unificada y Extensible de Firmware (UEFI) de varios proveedores independientes de firmware/BIOS (IBVs) ha sido identificado como vulnerable a posibles ataques debido a defectos de alto impacto en las bibliotecas de análisis de imágenes integradas en el firmware.

Fuente:

https://unaaldia.hispasec.com/2023/12/vulnerabilidades-criticas-en-uefi…

Bloquear LOLbins con el firewall de Windows

Hoy en día, muchos tipos de malware y troyanos de acceso remoto (RAT) y APTs utilizan archivos binarios integrados de Windows para preparar e infectar computadoras. Los programas comúnmente utilizados en este tipo de ataques son powershell.exe, regsvr32, rundll32, certreq.exe, certutil.exe y mshta.exe.

Fuente:

https://blog.segu-info.com.ar/2023/12/bloquear-lolbins-con-el-firewall-…

Colaboración internacional permite desmantelamiento de grupos de ransomware

En un esfuerzo sin precedentes, las autoridades judiciales y policiales de siete países han unido fuerzas con Europol y Eurojust para desmantelar y detener en Ucrania a figuras clave detrás de importantes operaciones de ransomware que causan estragos en todo el mundo. La operación llega en un momento crítico, mientras el país se enfrenta a los desafíos de la agresión militar de Rusia contra su territorio.

Fuente:

China hackeó durante 2 años al mayor fabricante de chips de Europa robando diseños de empresas como Apple

Una situación muy grave ha sido ahora desvelada, y es que China, mediante el grupo de hackers Chimera, el cual se vincula con el gobierno y el país, hackeó durante nada menos que dos años al mayor fabricante de chips de Europa, NXP Semiconductors. Desde 2017 hasta 2019 el grupo estuvo infiltrado y en silencio obteniendo diseños, patentes, registros y un sin fin de datos que filtraron al gobierno de Xi Jinping. ¿Fue este uno de los motivos por los que Europa quiere sacar a China de sus redes y de sus sistemas?

Análisis técnico del ransomware Rhysida

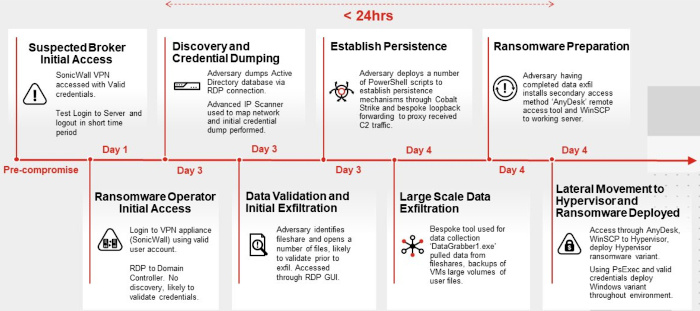
El equipo de FortiGuard IR ha realizado un análisis exhaustivo de un incidente que involucró al grupo de ransomware Rhysida, arrojando luz sobre sus operaciones, tácticas e impacto, incluida una técnica novedosa que involucra ransomware basado en ESXi. Este ransomware se encuentra activo en América Latina.

Fuente:

https://blog.segu-info.com.ar/2023/11/analisis-tecnico-del-ransomware-r…

¿Está YouTube boicoteando a Firefox y a otros navegadores alternativos?

YouTube ha enojado a muchos usuarios en los últimos tiempos. Tras cargar contra los bloqueadores de publicidad, ahora están asomando acusaciones publicadas en Reddit y Hacker News que denuncian un presunto boicot contra ciertos navegadores web, con Mozilla Firefox a la cabeza.

Fuente:

https://www.muycomputer.com/2023/11/22/youtube-boicot-firefox/