La banda de ciberdelincuentes, FIN8, vuelve a abrir las puertas de las organizaciones estadounidenses, con el nuevo malware Sardonic

Una banda de ciberdelincuentes con motivaciones financieras ha penetrado en la red de una organización financiera estadounidense con un nuevo malware conocido como Sardonic por los investigadores de Bitdefender que lo detectaron por primera vez.

Fuente:

Te quedan pocos días para salvar tu cuenta de Hotmail antes que Microsoft la elimine

La próxima semana Microsoft empezará a cerrar todas las cuentas de Hotmail, Live, Outlook y MSA que no hayan registrado actividad al menos una vez en un período de dos años. Esto se debe a la entrada en vigor de una nueva política de actividad anunciada por la compañía de Redmond en julio de 2019. No obstante, las cuentas que cumplan con alguna de las excepciones establecidas no se verán afectadas.

Fuente:

Filtrada la lista de vigilancia de terroristas del FBI

Una filtración de datos puede suponer un grave problema de seguridad para empresa, sobre todo si hablamos de clientes externos. La situación tomar un cariz más grave cuando esa filtración de datos procede, por ejemplo, de un organismo gubernamental como el FBI. El buró es el encargadao de vigilar y proteger al país de amenazas, tanto internas como externas. No obstante, a pesar del alto nivel de seguridad que presentan, evitar sufrir una filtración por un error humano no se puede descartar.

Fuente:

Publicado software de desencriptado para el ransomware SynAck

El pasado día 12 de agosto la banda El_Cometa (antes SynAck) entregó sus claves de encriptado a The Record. El analista de malware Michael Gillespie, de la empresa Emsisoft, verificó su autenticidad y el día 19 de este mismo mes la empresa ha liberado una herramienta para el desencriptado de los archivos afectados. Hace pocos días publicábamos noticias similares sobre los ramsonware Prometheus y Conti.

Fuente:

Nueva vulnerabilidad crítica en Linux denominada Sequoia

El grupo de investigación Qualys detectó una vulnerabilidad en el sistema de archivos de Linux que permite a los atacantes una elevación de privilegios. Ha sido denominada Sequoia. La vulnerabilidad ha recibido este nombre debido a la forma en que se realiza la explotación del sistema de ficheros, creando una estructura de más de un millón de carpetas anidadas, haciendo la analogía al crecimiento de una secuoya.

Fuente:

Tetris, la herramienta de hacking y espionaje favorita del gobierno chino. ¿Cómo funciona y dónde conseguirla?

Especialistas en ciberseguridad reportan la detección de una estructura de ataque web implementada por un presunto grupo de hackers estatales chinos y pensada para explotar fallas de seguridad en decenas de sitios web populares con el fin de recopilar información sobre disidentes y opositores al gobierno de China. Al parecer, los hackers están atacando al menos 57 sitios web chinos y las plataformas oficiales del periódico americano New York Times.

Fuente:

SIM swapping: el fraude con el que pueden robar tu dinero usando tu número de teléfono

Un nuevo fraude se ha puesto de moda entre los hackers. Este delito recibe el nombre de SIM swapping y se puede aplicar en cualquier teléfono móvil al punto de comprometer la seguridad y privacidad del usuario. Con solo tener tu número de teléfono, el delincuente puede acceder a tu lista de contactos, videos, fotos, información personal y datos de tu cuenta bancaria.

Fuente:

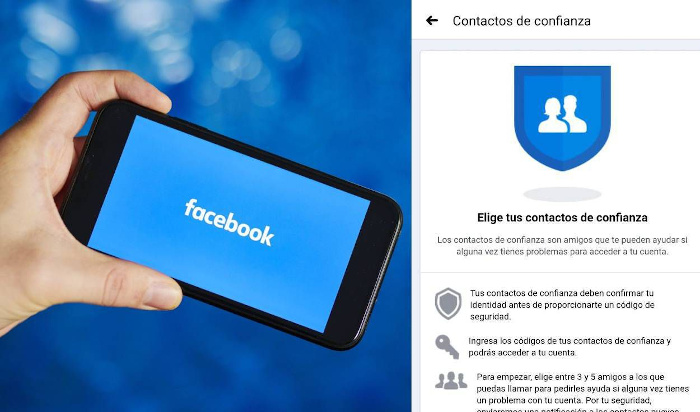
Facebook: ¿cómo configurar contactos de confianza en casos de emergencia?

Pese a que Facebook ya no es la aplicación más descargada del mundo (acaba de perder ese título ante TikTok), todavía sigue siendo la red social con más usuarios a nivel global, y es por ello que es uno de los objetivos más comunes de los hackers que acechan millones de cuentas a diario.

Fuente:

https://larepublica.pe/tecnologia/2021/08/15/facebook-como-configurar-c…