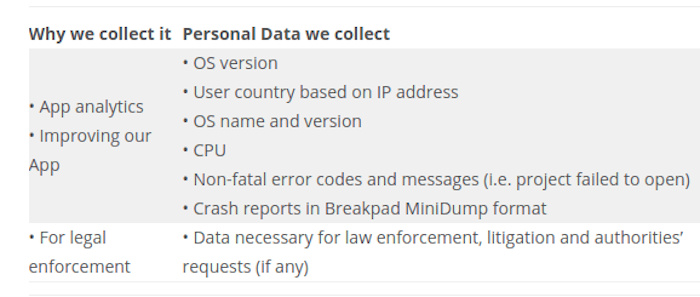
Acusan a Audacity de software espía y recomiendan su eliminación

Los datos son una mina de oro en la actual era tecnológica y su recopilación masiva en software de todo tipo o el robo de los mismos en ataques dirigidos está a la orden del día. En el caso de la telemetría "legal" (sin ataques informáticos) se justifica como obligación legal o como una manera de mejorar el software, pero no esconde los motivos comerciales que hay detrás o los de ciberespionaje que socavan un derecho fundamental en Internet como el de la privacidad.

Fuente:
#PrintNightmare. Vulnerabilidad sin parche que afecta al servicio de cola de impresión de Windows

El 1 de Julio Microsoft acuñaba el CVE-2021-34527, “Windows Print Spooler Remote Code Execution Vulnerability”, una vulnerabilidad que, como su propio nombre indica, afecta al servicio de cola de impresión de Windows.

Fuente:

https://unaaldia.hispasec.com/2021/07/printnightmare-vulnerabilidad-sin…

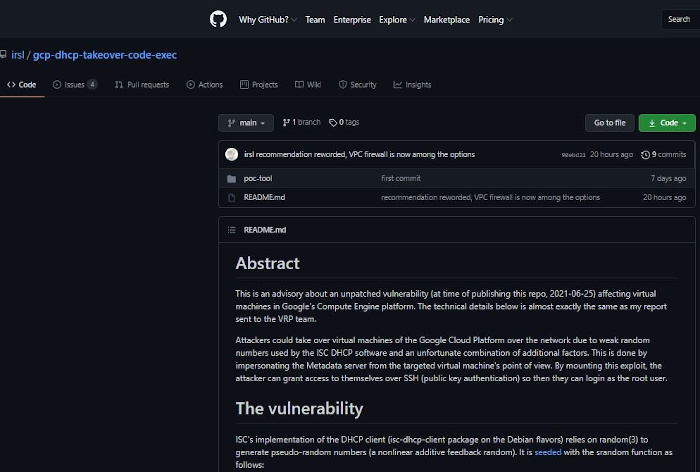
Servidores de máquinas virtuales en la nube de Google pueden ser hackeados a través de DHCP usando esta vulnerabilidad en escenarios específicos

Un reciente reporte de seguridad afirma que es posible secuestrar las sesiones en las máquinas virtuales Google Compute Engine para obtener acceso root mediante un ataque DHCP. Si bien el despliegue de este ataque no es práctico, un intento de explotación puede resultar altamente funcional.

Fuente:

Publican por error cómo hackear Windows 10: no hay parche disponible

Microsoft publica un parche el segundo martes de cada mes conocido como el Patch Tuesday. En él, suelen parchear decenas de vulnerabilidades, con cifras que pueden llegar a superar el centenar en algunos meses. El último parche publicado fue el de junio, lanzado el pasado día 8 de junio, y arreglaba una vulnerabilidad en la Cola de impresión. Unos investigadores, creyendo que era el que ellos habían descubierto, publicaron toda la información al respecto. Sin embargo, se equivocaban.

Fuente:

Hackean LinkedIn y exponen datos del 92% de los usuarios, incluidos los salarios inferidos

Según se informa, una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en la web oscura, con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos.

Fuente:

Rootkit en driver firmado por Microsoft

El analista de malware Karsten Hahn fue el primero en compartir públicamente la detección de este problema. Más analistas se fueron interesando en el caso a partir de este punto, en este hilo de Johann Aydinbas (en inglés) se detalla la funcionalidad del rootkit. Intercepción de conexiones SSL, redirección de IPs e instalación de un certificado raíz en el registro.

Fuente:

Informe de Buenas Prácticas Internet de las Cosas

El término “Internet de las Cosas” (Internet of Things) se refiere a redes de objetos físicos: artefactos, vehículos, edificios, electrodomésticos, atuendos, implantes, software... en definitiva, sensores que disponen de conectividad en red que les permite recolectar información de todo tipo.

Fuente:

https://www.ccn-cert.cni.es/informes/informes-de-buenas-practicas-bp/22…

¿Qué es una botnet y cómo compromete la seguridad de tu equipo?

Los amigos de lo ajeno están cambiando las armas de fuego por las botnets para acceder a las propiedades más valiosas, generalmente dinero o criptomonedas. Una botnet es, por simplificar, una red de ordenadores controlados remotamente y, generalmente, con un objetivo “malicioso”.

Fuente:

https://www.adslzone.net/reportajes/seguridad/que-es-botnet-internet/