Zerodium ofrece hasta $100 mil USD por exploits día cero en plataforma de mensajería Pidgin

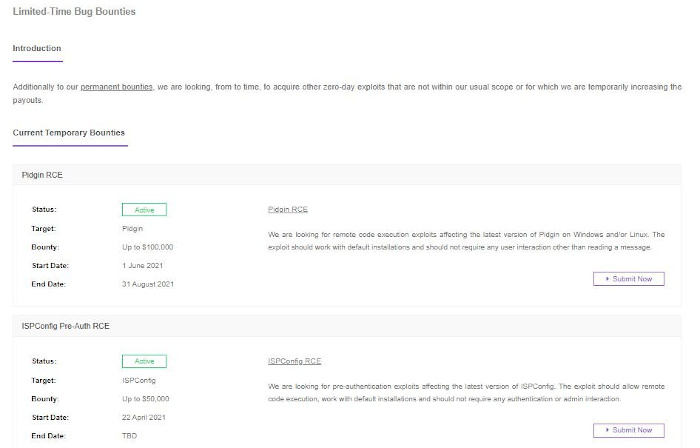
Los operadores de Zerodium anunciaron un plan para pagar hasta 100 mil dólares por fallas día cero en Pidgin, el popular cliente de mensajería instantánea para equipos de escritorio empleado por múltiples grupos cibercriminales: “Estamos en busca de exploits de ejecución remota de código en la más reciente versión de Pidgin para sistemas Windows y Linux“, señala el comunicado. Estas fallas deben funcionar con la instalación predeterminada, además de no requerir interacción del usuario objetivo.

Fuente:
Hackers usan campaña masiva de phishing para entregar peligrosa variante de ransomware a miles de usuarios Windows

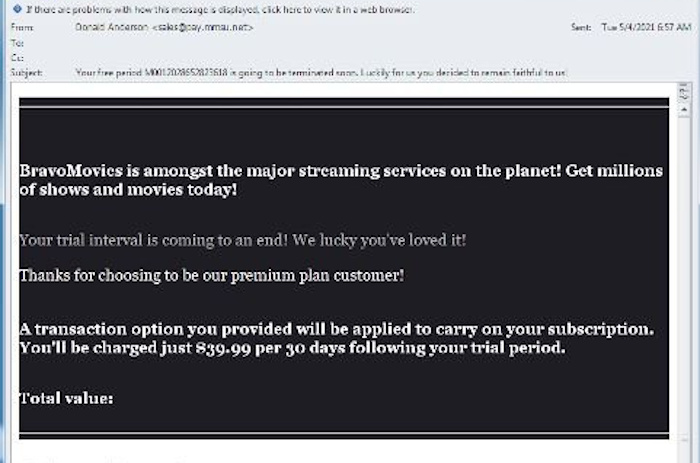
Especialistas en ciberseguridad reportan la detección de una ambiciosa campaña de phishing en la que los operadores tratan de engañar a los usuarios haciéndose pasar por empleados de un servicio de paga que deberá ser cancelado. El objetivo de estos hackers es infectar los sistemas atacados con la variante de malware BazaLoader.

Fuente:

Instaladores de AnyDesk promocionados en publicidad maliciosa de Google

Investigadores de ciberseguridad han publicado información sobre una campaña de malware que utiliza una red de publicidad maliciosa y dirigida al producto AnyDesk. La red entrega un instalador malicioso del software de escritorio remoto a través de anuncios de Google no autorizados que aparecen en las páginas de resultados del buscador.

Fuente:

Los autores de ransomware afilan el hacha

“Dame 6 horas para cortar un árbol y pasaré 4 horas afilando el hacha” es una de las emblemáticas frases de Abraham Lincoln, que viene a destacar la importancia de los preparativos antes de realizar cualquier acción. Esta fase se ajusta como un guante a la primera de las cuatro fases en las que, de forma general y resumida, podemos descomponer la metodología de un ataque: 1) reconocimiento, 2) identificación de vulnerabilidades, 3) explotación y 4) post-explotación.

Fuente:

Crean unidades SSD imposibles de hackear con ransomware

Las unidades SSD, al igual que los discos duros, son susceptibles de ser atacadas mediante malware como el ransomware. Cada vez hay más protecciones a nivel de software, como la protección antiransomware que incluye Windows 10 por defecto, aunque esto también pueda generar alguna incomodidad porque la función no está del todo pulida. Por ello, una de las empresas más importantes en el mundo de los SSD ha presentado una solución muy elegante.

Fuente:

El uso de exploits obsoletos en sistemas modernos

Los ataques del tipo Living off the Land, que utilizan programas legítimos o características del sistema operativo para causar daños, no son nada nuevo, pero, dado que los expertos ya realizan un seguimiento del software actual susceptible a LotL, los ciberdelincuentes se han visto obligados a innovar. Los investigadores Jean-Ian Boutin y Zuzana Hromcova hablaron sobre una de esas innovaciones, el uso de componentes y programas legítimos de Windows XP, en la conferencia RSA 2021.

Fuente: