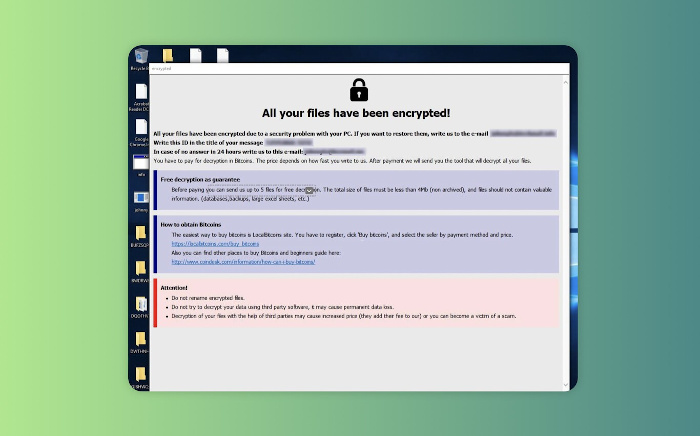
Yo he negociado con los crackers en un ataque ransomware: nos pedían 1 bitcoin o perdíamos toda nuestra información

A finales de 2019, Alberto (nombre modificado para guardar su anonimato) detectó un problema en su trabajo. Él era el manager de un equipo de cuatro empleados que conformaban el departamento de IT en una mediana empresa andaluza (entre 50 y 250 empleados, entre 10 y 50 millones de euros de facturación anual), así que fue a quien le notificaron lo ocurrido: un maquetador había recibido —y abierto— un correo que parecía ser de un cliente habitual.

Fuente:
YouTube censura vídeos sobre hacking ético que son con fines educativos

La popular plataforma de vídeos YouTube, está censurando en las últimas semanas a los creadores de contenido que suben vídeos relacionados con ciberseguridad, sobre todo con vídeos relacionados sobre cómo explotar vulnerabilidades y fallos de configuración de un determinado equipo.

Fuente:

https://www.redeszone.net/noticias/seguridad/youtube-censurando-videos-…

Botnet infecta más de 1,6 millones routers en China

Investigadores de ciberseguridad revelaron detalles de lo que dicen que es la "red de bots más grande observada en la naturaleza en los últimos seis años", infectando a más de 1,6 millones de dispositivos ubicados principalmente en China, con el objetivo de lanzar ataques distribuidos de denegación de servicio (DDoS) y insertar anuncios en sitios web HTTP visitados por usuarios desprevenidos.

Fuente:

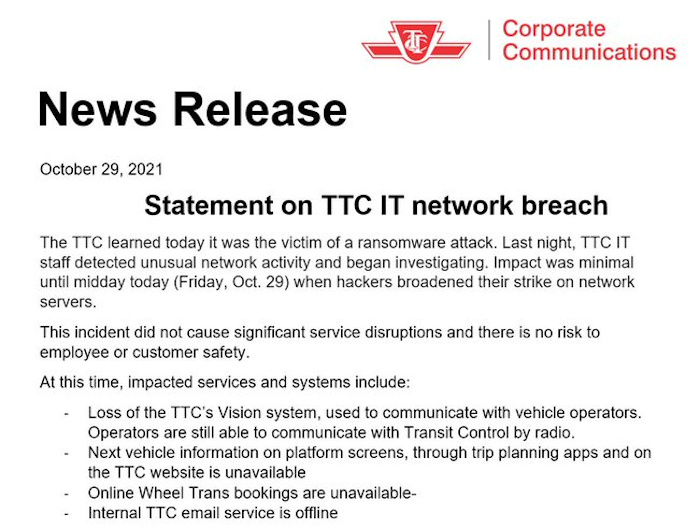
Ransomware paraliza sistema de transporte público en Toronto. Uno de los mayores ataques de ransomware en Canadá

Las autoridades de transporte en Toronto, Canadá, revelaron que los sistemas con los que trabajan fueron comprometidos utilizando una variante de ransomware que forzó a los conductores a utilizar la radio y otros métodos considerados obsoletos para poder seguir operando con normalidad. En su comunicado emitido el viernes, Toronto Transit Comission (TTC) confirmó el incidente, señalando que sus equipos de TI comenzaron a detectar actividad inusual temprano en la mañana.

Fuente:

Por qué no es seguro usar SMS como segundo factor de autenticación

A día de hoy se obliga, en multitud de servicios, a la utilización de un segundo factor de autenticación, siendo entre ellos el más común y cómodo el SMS. Pero este método no es tan seguro como pueda parecer, como ya se comprobó tras el incidente de seguridad de Reddit en 2018, en el que la vía principal de ataque fue interceptando los SMS de autenticación de sus empleados.

Fuente:

El robo del siglo: una reveladora entrevista a [S], el enigmático e "indetectable" hacker del Renaper

Más de dos horas de chat con [S], el hacker más buscado por las justicia argentina desde que en agosto de 2019 accedió a la base de datos de la PFA y se hizo con más de 700 GB de información sensible que publicó en la web bajo el nombre de “La Gorra Leaks”. Ya en enero de 2017 había hackeado la cuenta de Twitter de Patricia Bullrich, por entonces Ministra de Seguridad, propagando desde su perfil mensajes de todo tipo

Fuente:

Mujer perdió 216 mil dólares bajo la modalidad de estafa 'trading'

La Policía Nacional del Perú (PNP) alertó de la nueva modalidad de estafa ‘trading’, en la que falsos brokers (intermediarios financieros) captan a sus víctimas a través de la Internet y las instan a invertir en la bolsa de valores y criptomonedas. A la fecha, 16 personas han sido víctimas de esta estafa. Incluso, una perdió 216 mil dólares en menos de dos semanas.

Fuente:

Ciberdelincuentes aprovechan éxito de ‘El juego del calamar’ para crear malware

Gracias al éxito de ‘El juego del calamar’, los ciberdelincuentes están aprovechando para crear aplicaciones falsas de la producción surcoreana e infectar los dispositivos Android de los usuarios que se las descarguen.

Fuente:

https://www.elespectador.com/tecnologia/gadgets-y-apps/ciberdelincuente…