Corea del Sur pidió ayuda a Interpol, para dar con dos presuntos ciberdelincuentes

Corea del Sur está solicitando ayuda a la Organización Internacional de Policía Criminal (Interpol) para detener a dos ciudadanos extranjeros sospechosos de ser líderes de una banda de ciberdelincuentes.    

Fuente:

https://www.ciberseguridadlatam.com/2021/10/21/corea-del-sur-pidio-ayud…
Todo sobre la filtración de información a personajes políticos y figuras públicas por personal de Migraciones

Un programa dominical reveló en un reportaje que un grupo de trabajadores de Migraciones del Aeropuerto Internacional Jorge Chávez harían capturas de imagen de la información personal y migratoria de diversos personajes como Luis Advíncula, la madre de Paolo Guerrero, Doña Peta, e incluso diversos políticos.

Fuente:

Cuánto vale tu cuenta robada de Steam, Origin o Epic en Internet

En el mundo digital en el que nos movemos y trabajamos se diseñan y crean todo tipo de malwares a modo de herramientas que los cibercriminales usan. Y una práctica habitual es crear virus y venderlos fuera de la web normal en la que te mueves. Por ejemplo BloodyStealer, un troyano puesto a la venta en la Darknet -que forma parte de la Deep Web o Internet profunda a la que Google no puede indexar.

Fuente:

Los 3 vectores de ataque más comunes que explotan documentos de Office

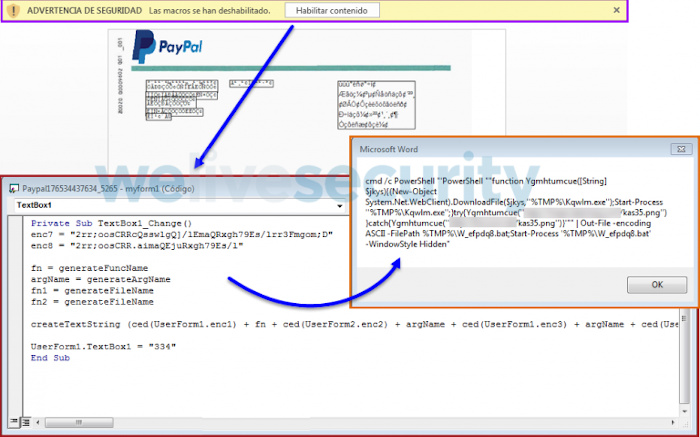
Los documentos de Office son esenciales en nuestro día a día y por eso los cibercriminales desarrollan ataques que se aprovechan de ellos. Mira cuáles son los más comunes y cómo protegerte. Los documentos del paquete Microsoft Office han adquirido un papel más que importante en la era digital. Los atacantes advirtieron lo necesarios que son en nuestro trabajo y en nuestra vida cotidiana, por lo que a través de los años han encontrado diferentes formas de generar ataques por medio de ellos.

Fuente:

Facebook actuará con mayor contundencia contra los ataques masivos y el acoso sexual

Facebook ha actualizado sus políticas relativas al acoso y la intimidación para poder eliminar los ataques masivos y coordinados contra usuarios vulnerables también fuera de la red social, que compaña con una mayor protección para las figuras públicas frente a contenidos sexualizantes.

Fuente:

Vulnerabilidad que permitiría un ataque XSS en Django-Unicorn

Los desarrolladores de Unicorn han corregido una vulnerabilidad en su producto ‘django-unicorn’ que podría permitir un ataque XSS. Django es un framework de desarrollo de código abierto y escrito en Python que actualmente tiene una gran popularidad. Utiliza el patrón modelo-vista-controlador (MVC) como patrón de diseño.

Fuente:

Gobierno de E.U. advierte sobre los riesgos del uso de certificados TLS wildcard

La Agencia de Seguridad Nacional de E.U. (NSA) publicó un informe solicitando a los administradores de red que consideren los riesgos de seguridad relacionados con el uso de certificados TLS wildcard con alcance deficiente.

Fuente:

https://noticiasseguridad.com/seguridad-informatica/gobierno-de-e-u-adv…